
El viaje contemporáneo se sustenta sobre la premisa de la fricción mínima. Aterrizar en un destino extranjero ya no implica hacer colas interminables para conseguir un mapa físico, descifrar tarifas de taxi en papel arrugado o esperar a que un camarero traiga una carta ajada. Hoy en día, un simple gesto con la cámara del teléfono móvil abre las puertas de la movilidad urbana, desvela menús gastronómicos en terrazas iluminadas por farolas y permite acceder a guías de museos en cuestión de segundos. Sin embargo, esta hiperconectividad invisible ha abierto una brecha de seguridad que los viajeros rara vez anticipan: la suplantación de identidad digital a través de códigos bidimensionales.
Conocida en el ámbito de la ciberseguridad como quishing —un neologismo que fusiona el término inglés QR y el ataque de phishing—, esta modalidad delictiva aprovecha la confianza ciega que los usuarios depositan en la tecnología gráfica. A diferencia de un enlace de correo electrónico sospechoso, donde la dirección web suele delatar el fraude, un código impreso en un soporte físico transmite una falsa sensación de autenticidad institucional o comercial. En las siguientes líneas analizamos cómo opera esta amenaza global, qué protocolos siguen los estafadores y, sobre todo, de qué manera el viajero precavido puede blindar su travesía sin renunciar a las ventajas de la digitalización.
La omnipresencia del código cuadrado y la pérdida de la sospecha
Durante la última década, los códigos QR pasaron de ser una curiosidad tecnológica de uso marginal a convertirse en el tejido conectivo de la infraestructura turística mundial. Su adopción masiva se aceleró de forma exponencial tras la crisis sanitaria global, momento en el cual los establecimientos hosteleros y las administraciones públicas buscaron métodos de contacto cero. Desde entonces, el viajero ha entrenado un reflejo condicionado: ve un recuadro de puntos y esquinas marcadas, levanta el dispositivo y acepta el desvío automático hacia una página web.
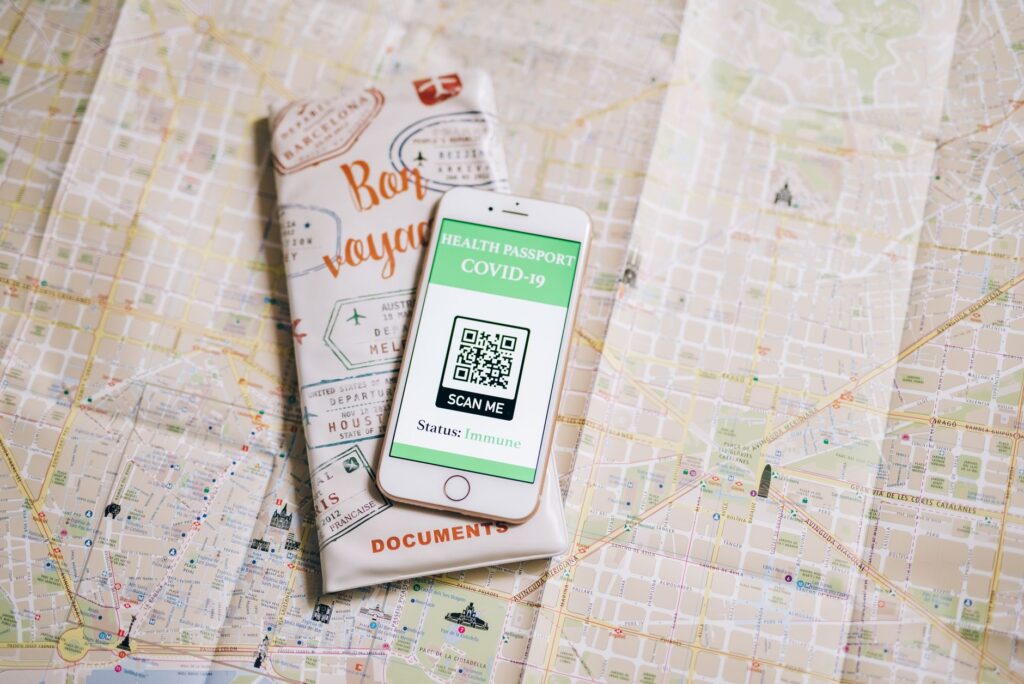
Los ciberdelincuentes han comprendido a la perfección este cambio de comportamiento humano. El turista se encuentra habitualmente en un estado de ligera vulnerabilidad cognitiva: el desfase horario, la barrera idiomática y la saturación de estímulos visuales reducen su capacidad de análisis crítico. Cuando se enfrenta a una necesidad logística inmediata —como pagar un parququímetro en una calle desconocida, consultar el horario de un transbordador o escanear el menú de un café tras una larga caminata—, el cerebro prioriza la rapidez. Es precisamente en esa rendija de impaciencia donde el fraude digital despliega su eficacia.
Anatomía del engaño: cómo opera el quishing en entornos de tránsito
El mecanismo delictivo es tan sencillo en su ejecución como devastador en sus consecuencias. En su forma más común, los estafadores imprimen pegatinas adhesivas de alta calidad que imitan a la perfección la identidad visual de empresas de transporte público, parquímetros municipales o cadenas hoteleras. Posteriormente, reemplazan los códigos legítimos situados en paradas de autobús, estaciones de tren o mesas de restaurantes con estas falsificaciones perfectamente alineadas.
Cuando el viajero escanea la estampa falsa, el sistema operativo de su teléfono procesa una URL maliciosa que simula ser la pasarela de pago oficial de la compañía de transportes o el portal de reservas del hotel. Al introducir los datos de la tarjeta de crédito para abonar un billete de metro de tres euros o una tasa turística menor, la víctima entrega involuntariamente sus credenciales bancarias completas a una red de fraude internacional. En cuestión de segundos, los cargos fraudulentos comienzan a acumularse mientras el turista continúa su trayecto hacia el siguiente monumento.
La mayor vulnerabilidad del viajero moderno no es el desconocimiento tecnológico, sino la urgencia por simplificar su relación con un entorno que le resulta ajeno.
Los expertos en seguridad digital señalan que este tipo de ataques trasciende el robo monetario directo. Muchas de estas páginas falsas están diseñadas para descargar software de tipo troyano en el dispositivo móvil, permitiendo a los atacantes interceptar mensajes de texto, códigos de verificación de doble factor e incluso acceder a aplicaciones de mensajería instantánea y cuentas de correo electrónico asociadas al terminal.
El factor geográfico: estaciones, aeropuertos y zonas de alta rotación
Los puntos neurálgicos del turismo internacional concentran el mayor porcentaje de incidentes relacionados con códigos QR manipulados. Los aeropuertos, las estaciones intermodales de ferrocarril y las terminales de cruceros son escenarios idóneos para los infractores debido a la constante rotación de visitantes. En estos espacios, la prisa por encontrar el andén correcto o la necesidad de conectar a una red de Wi-Fi pública genera un caldo de cultivo perfecto para la distracción.
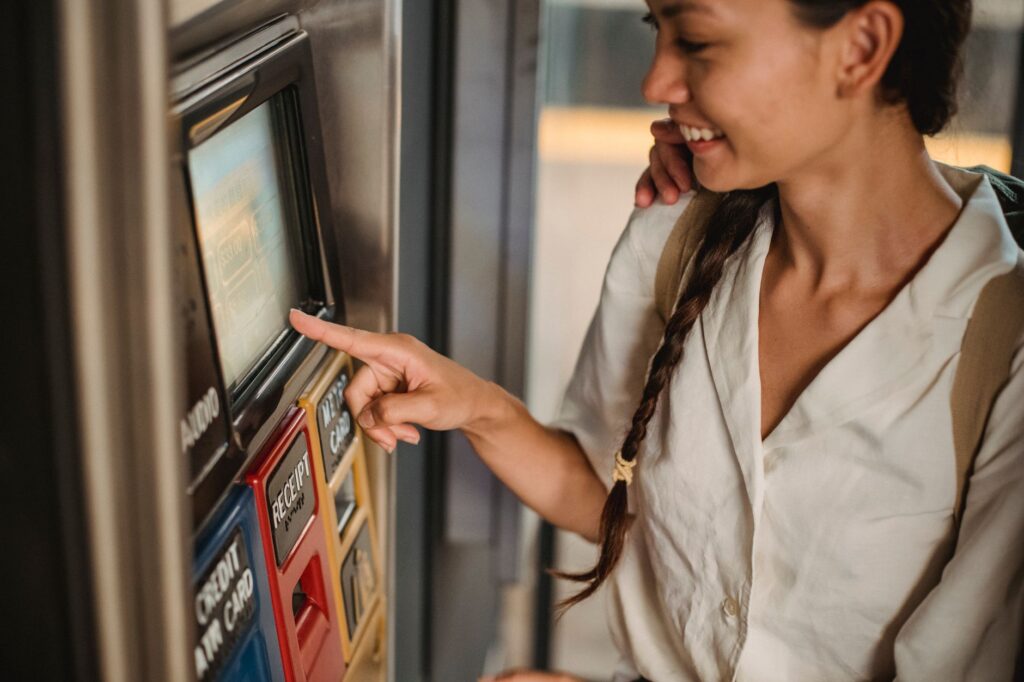
Un caso documentado de manera recurrente por agencias de protección al consumidor en Europa y Norteamérica afecta a las máquinas expendedoras de billetes y a los parquímetros callejeros. Los estafadores colocan pegatinas con leyendas que sugieren que la máquina física está fuera de servicio y que el pago debe realizarse obligatoriamente mediante un código QR alternativo impreso en la carcasa. El usuario, confiado ante la presencia de logotipos institucionales falsificados, escanea el código y accede a una pasarela idéntica a la real.
La sofisticación visual de estas falsificaciones ha alcanzado cotas alarmantes. Los delincuentes emplean herramientas de diseño gráfico avanzadas para replicar tipografías, colores corporativos y certificados de seguridad aparentes. A menudo, la única diferencia perceptible reside en la dirección URL final que aparece en la barra de navegación del teléfono antes de aceptar el pago, un detalle técnico que el noventa por ciento de los usuarios pasa por alto mientras camina hacia el torniquete de acceso.
La perspectiva de la industria: respuestas institucionales y vacíos legales
Ante la escalada de denuncias, las autoridades de transporte y las asociaciones de operadores turísticos han comenzado a implementar contramedidas, aunque la naturaleza descentralizada de los soportes físicos dificulta una erradicación total. Empresas ferroviarias en grandes capitales han sustituido las pegatinas adhesivas por grabados láser directos sobre metal o pantallas digitales protegidas por cristales antirrobo en sus terminales más concurridas.
Sin embargo, la regulación internacional sobre la seguridad en la señalización estática presenta importantes vacíos jurídicos. Mientras que el fraude informático tradicional cuenta con marcos penales consolidados, la manipulación física de soportes en la vía pública a menudo se tipifica como simple vandalismo o daño a la propiedad, minimizando la percepción de gravedad del delito subyacente. Las organizaciones de consumidores insisten en que la responsabilidad recae de forma compartida entre los operadores comerciales, obligados a auditar regularmente sus instalaciones, y la alfabetización digital del propio viajero.
Los organismos de ciberseguridad recuerdan que ningún servicio público legítimo en el ámbito del transporte o la hostelería exigirá jamás el uso de aplicaciones de pago no verificadas ni redirigirá a pasarelas externas que no utilicen dominios oficiales reconocidos de administraciones públicas o corporaciones consolidadas.
Guía práctica
Para navegar con seguridad por entornos internacionales y minimizar el riesgo de caer en estafas de códigos QR, los expertos recomiendan seguir estrictamente los siguientes protocolos de prevención y verificación:
- Desconfíe de soportes sobrepuestos: Examine siempre si el código QR está impreso directamente sobre el material original de la señal o si se trata de una pegatina adhesiva colocada posteriormente encima.
- Inspeccione la URL previa: Su teléfono móvil suele mostrar una vista previa de la dirección web antes de abrirla. Verifique que el dominio coincida exactamente con el oficial de la entidad (por ejemplo, evite extensiones extrañas o faltas de ortografía en el nombre de la marca).
- Utilice aplicaciones con escáner seguro: Configure su cámara o utilice lectores de códigos QR específicos que ofrezcan una advertencia visual previa en lugar de abrir enlaces de forma automática e instantánea.
- Prefiera canales oficiales para transacciones: Si debe abonar una tasa de transporte, un parquímetro o el menú de un restaurante, descargue la aplicación oficial directamente desde la tienda de aplicaciones de su dispositivo (App Store o Google Play) o solicite una carta física en papel.
- Desactive el autoguardado de contraseñas de pago: Evite almacenar tarjetas de crédito en navegadores móviles que puedan verse comprometidos mediante redirecciones maliciosas.
- Vigile las redes Wi-Fi públicas: Evite realizar operaciones bancarias o introducir credenciales sensibles al conectarse a redes inalámbricas abiertas en aeropuertos y estaciones sin el respaldo de una red privada virtual (VPN).
- Verifique los datos de contacto: Ante cualquier duda sobre la autenticidad de un cobro en un establecimiento, acuda al personal autorizado o ventanilla física para realizar la gestión por vías tradicionales.
El factor humano y la resiliencia del viajero ante el ecosistema digital
La digitalización de los viajes ha aportado una agilidad innegable a nuestra manera de explorar el planeta, pero también ha transformado la calle en un espacio de constante vigilancia preventiva. El riesgo asociado al quishing no debe conducir a una paranoia inútil ni al rechazo sistemático de la tecnología, sino a la adopción de una actitud madura y consciente. Viajar con los ojos abiertos implica comprender que la comodidad y la seguridad rara vez caminan de la mano sin la debida supervisión crítica del usuario.
Al final, la mejor defensa del viajero sigue siendo la pausa. Detenerse un segundo antes de pulsar la pantalla, dudar de lo que parece demasiado conveniente y recordar que los métodos tradicionales de interacción humana —preguntar, verificar en ventanilla, exigir soporte físico— continúan siendo herramientas de navegación perfectamente válidas. En un mundo donde cada rincón físico es susceptible de ser replicado digitalmente, recuperar el control sobre nuestros propios pasos es el acto de aventura más necesario.
Fuente: The Planet D: Adventure Travel Blog (https://theplanetd.com/qr-code-travel-scam/)